Sicherheit auf höchstem Niveau.
Mandantendaten sind besonders schützenswert. LexA wurde von Grund auf für die Anforderungen des anwaltlichen Berufsrechts gebaut — nicht nachträglich angepasst.
Verfügbarkeit nach Tarif:MFA und DSGVO-Löschworkflows in allen Tarifen; Audit-Trail 90 Tage (Starter), 1 Jahr (Kanzlei), 2 Jahre (Kanzlei Pro); SLA ab Enterprise.Zum Planvergleich
Wenn Mandantendaten auf dem Kanzleiserver liegen
Sie würden gerne auf eine moderne Cloud-Software umsteigen, aber die Bedenken überwiegen: Wo liegen die Daten? Wer hat Zugriff? Ist das mit dem Mandatsgeheimnis vereinbar? Was sagt die Kammer? Diese Bedenken sind berechtigt.
So schützt LexA Ihre Daten
Daten ausschließlich in Deutschland
Alle Daten werden in ISO 27001-zertifizierten Rechenzentren in Frankfurt am Main gespeichert. Keine Datenübertragung in Drittstaaten.
Verschlüsselung auf allen Ebenen
TLS für alle Kommunikation, AES-256 für gespeicherte Daten, dediziertes Key Management mit automatischer Schlüsselrotation, SHA-256-Prüfsummen.
Mandantentrennung (Multi-Tenancy)
Strikte logische Trennung auf Datenbankebene — durch die Architektur selbst, nicht nur durch Berechtigungen.
BRAO/StGB-Konformität
Verschwiegenheitsvereinbarung gem. § 203 Abs. 3 StGB, umfassende TOMs gem. Art. 32 DSGVO, AVV gem. Art. 28 DSGVO.
Rollenbasierte Zugriffskontrolle
4 Rollen mit feingranularen Berechtigungen: Plattformadmin, Kanzleiadmin, Rechtsanwalt, Sekretariat. Jeder sieht nur, was er sehen darf.
So sieht es aus
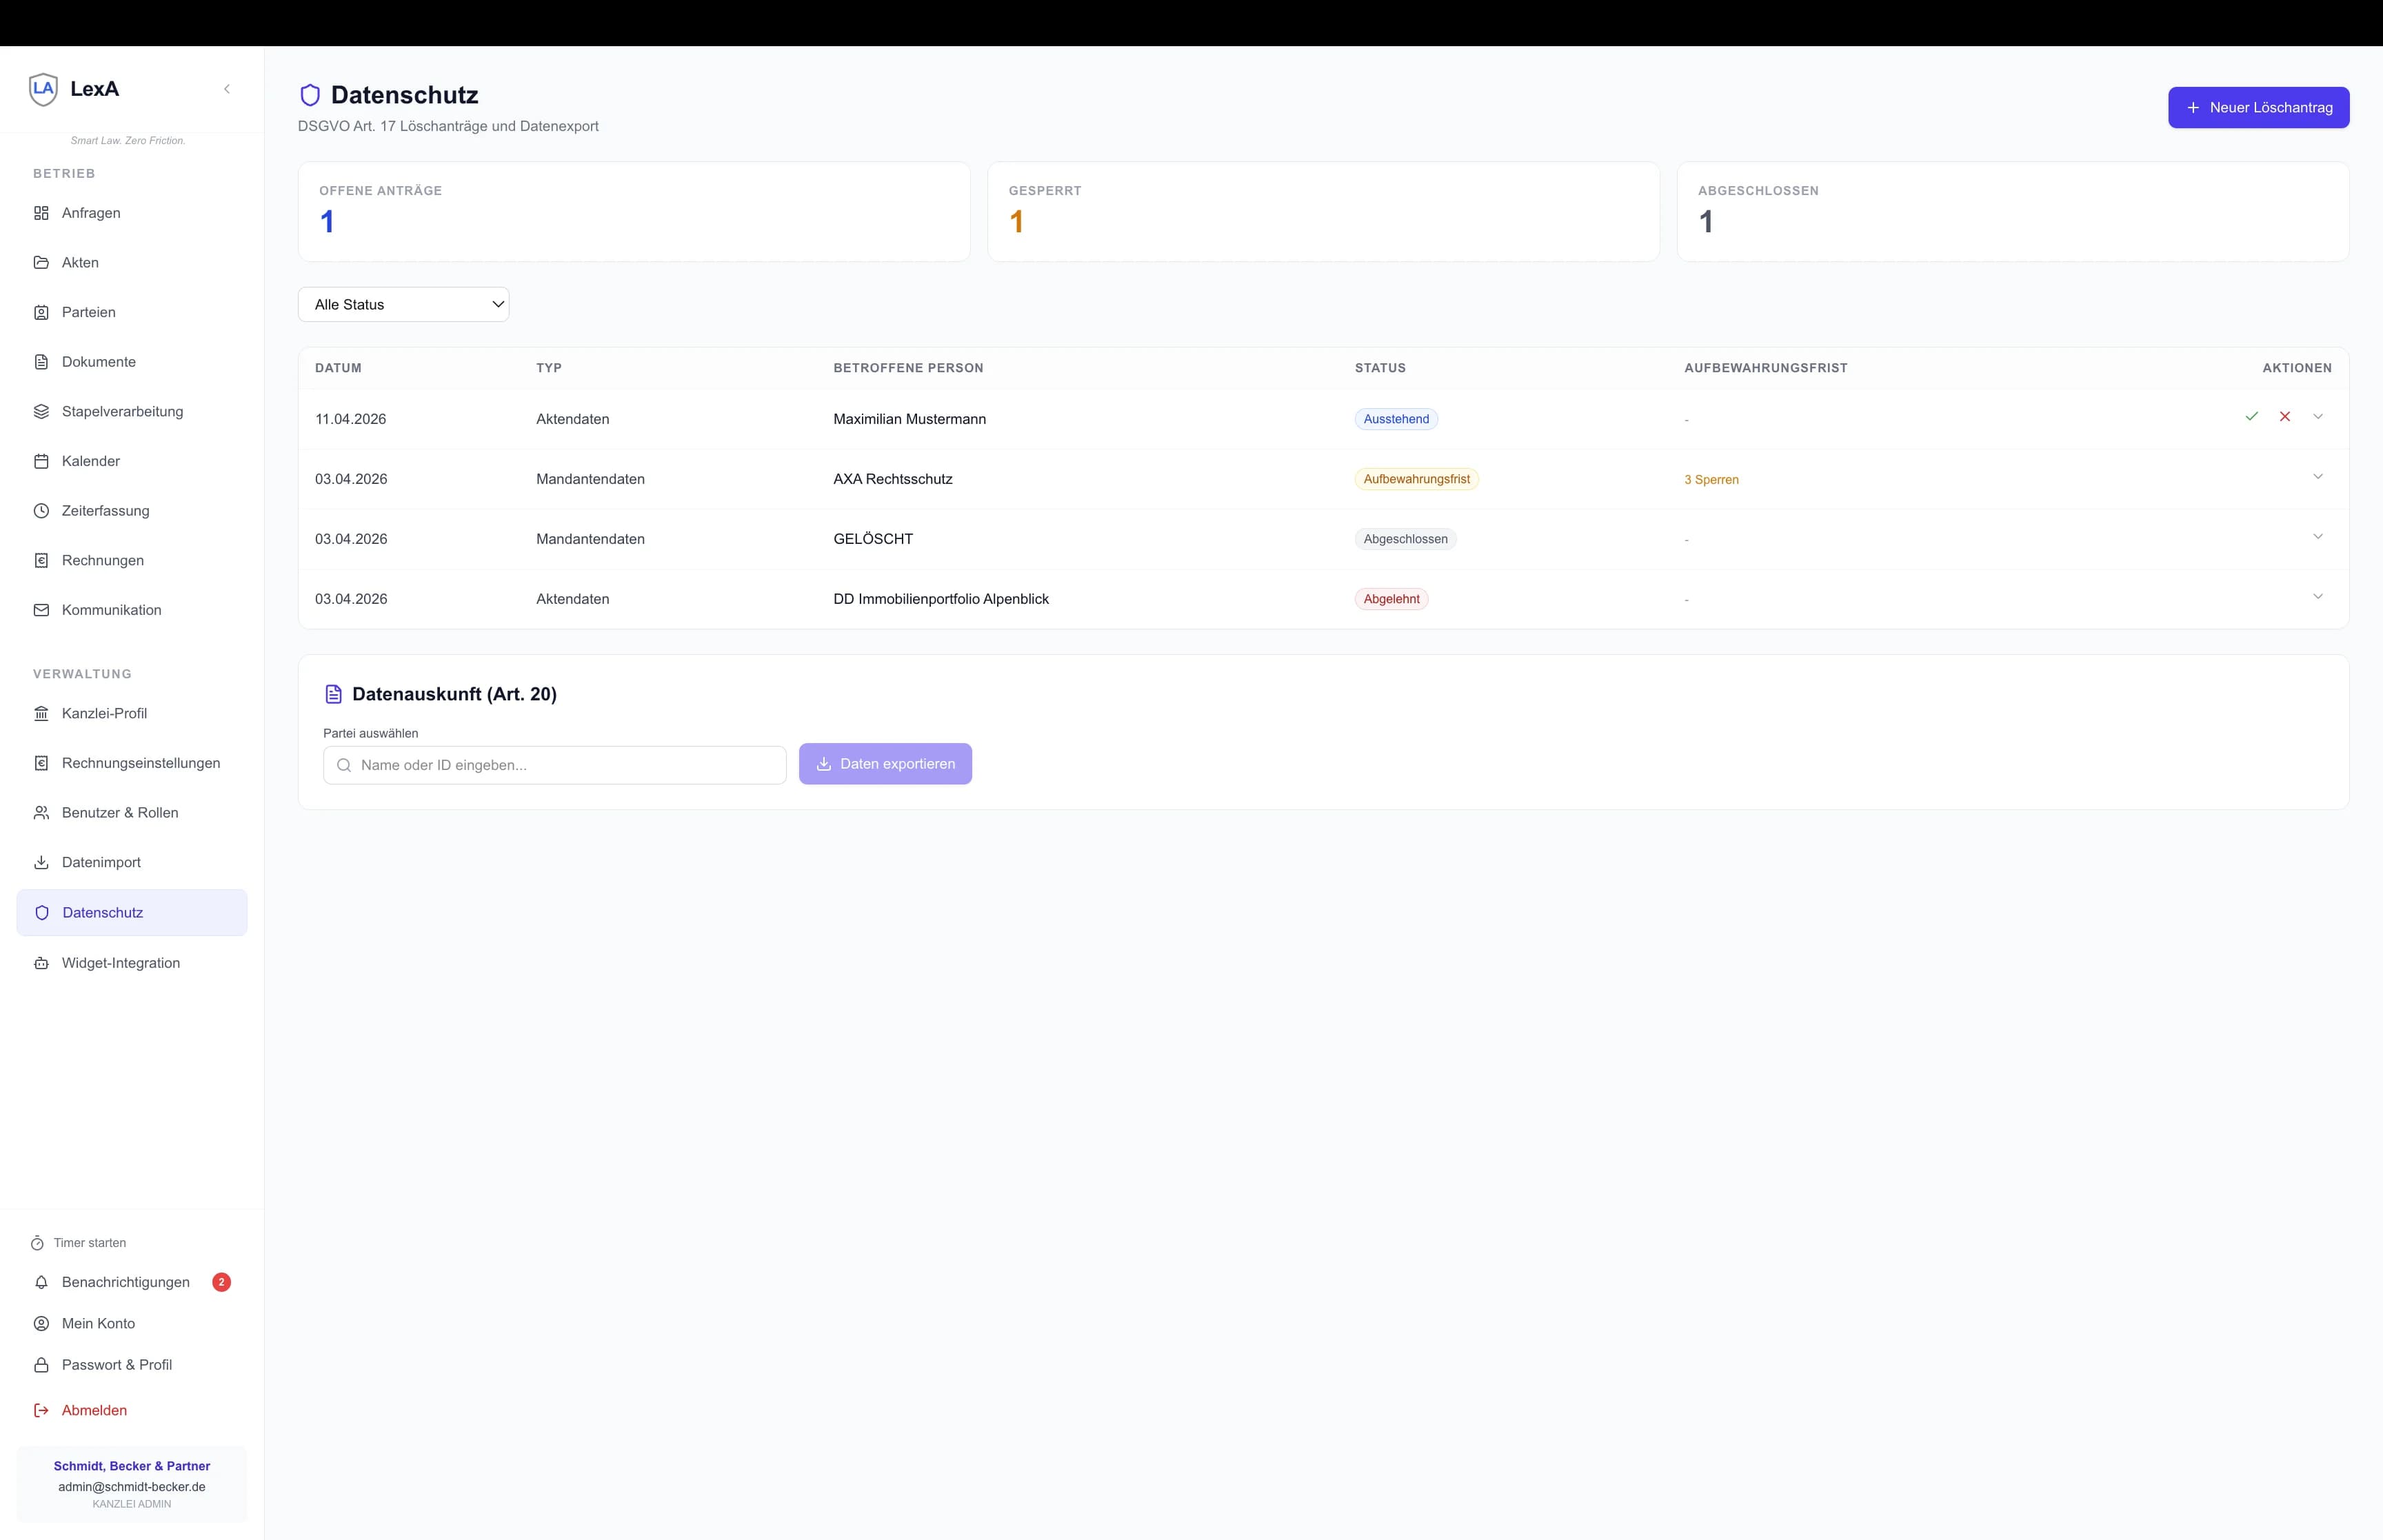
Illustratives Szenario: Datenschutz im Kanzleialltag
Illustratives Szenario — vereinfachte Darstellung, keine Kundendaten.
Ohne dedizierte Sicherheitsarchitektur
Wochen der Vorbereitung auf eine Kammerprüfung. Suche nach Dokumenten, manuelle Erstellung von Nachweisen, Unsicherheit über die Vollständigkeit.
Mit LexA
AVV und Verschwiegenheitsvereinbarung sind abrufbar, TOMs dokumentiert, Audit-Log exportierbar, Mandantentrennung architektonisch garantiert. Die Prüfung wird zum Routine-Termin.
Häufige Fragen zu Sicherheit & Datenschutz
Ist LexA DSGVO-konform?
Ja. LexA wurde nach dem Prinzip "Privacy by Design and Default" entwickelt. Die DSGVO-Konformität ist keine nachträgliche Zusatzfunktion, sondern integraler Bestandteil der Architektur. Dazu gehören: Mandantentrennung auf Datenbankebene, Verschlüsselung aller Daten, lückenloses Audit-Log und konfigurierbare Aufbewahrungsfristen.
Wie werden meine Daten verschlüsselt?
Auf zwei Ebenen: In der Übertragung über TLS (HTTPS). Im Ruhezustand mit AES-256-Verschlüsselung. Die Schlüssel werden über einen dedizierten Key-Management-Service mit automatischer Rotation verwaltet.
Kann ein anderer Mandant auf meine Daten zugreifen?
Nein. LexA implementiert eine strikte Mandantentrennung (Multi-Tenancy). Ein Zugriff auf Daten einer anderen Kanzlei wird auf jeder Ebene des Systems architektonisch verhindert.
Welche Zertifizierungen hat LexA?
Unsere Sicherheitsarchitektur orientiert sich am ISO 27001-Standard. Das Hosting erfolgt in ISO 27001-zertifizierten Rechenzentren (AWS Frankfurt am Main). Alle Daten werden in Transit (TLS) und at Rest (AES-256) verschlüsselt.
Verwandte Funktionen
Weiterlesen im Ratgeber
Bereit, Ihre Kanzlei zu transformieren?
Starten Sie jetzt mit LexA und erleben Sie den Unterschied. 14 Tage kostenlos, ohne Kreditkarte.